
请尽快检查并更新 DSM 与相关 PHP 套件,关闭非必要的公网端口映射。有远程办公或跨地域访问需求的企业,建议通过经过妥善配置的 VPN 或零信任访问入口连接 NAS,并结合身份验证与最小权限控制。
暂时没有 VPN 或零信任设备?请联系苏州天剑计算机系统有限公司,我们可协助评估现有访问方式、升级计划与临时防护措施。
安全信息核对日期:2026 年 10 月 30 日。本文根据群晖官方公告及企业运维实践整理。
一、PHP2Shell 影响哪些系统?
群晖产品安全事件响应团队(PSIRT)确认,PHP2Shell 漏洞(CVE-2026-109618、CVE-2026-109619)可使远程攻击者通过存在漏洞的 PHP 相关套件执行任意代码。实际影响取决于设备运行的套件、版本及访问路径。
官方列出的相关应用包括 Calendar、IDrive、Joomla、KodExplorer、Mail Station、MediaWiki、phpMyAdmin、vtigerCRM、Web Station 和 WordPress。应先盘点实际安装与运行情况,再对照公告确认修补方案。
- IDrive 是第三方套件;Synology Drive 不受本次 PHP2Shell 影响。
- 群晖说明,DSM 系统内部使用的 PHP 组件没有对外开放的模块,其利用风险极低;需要重点核查的是相关应用套件。
二、三步落实防护
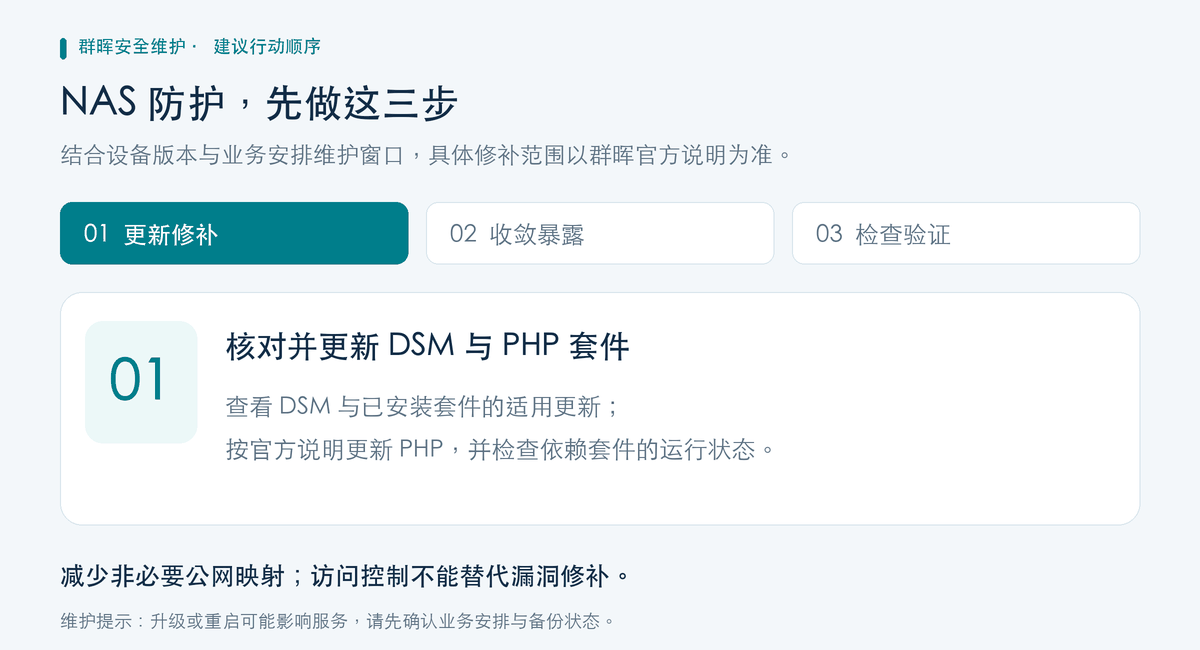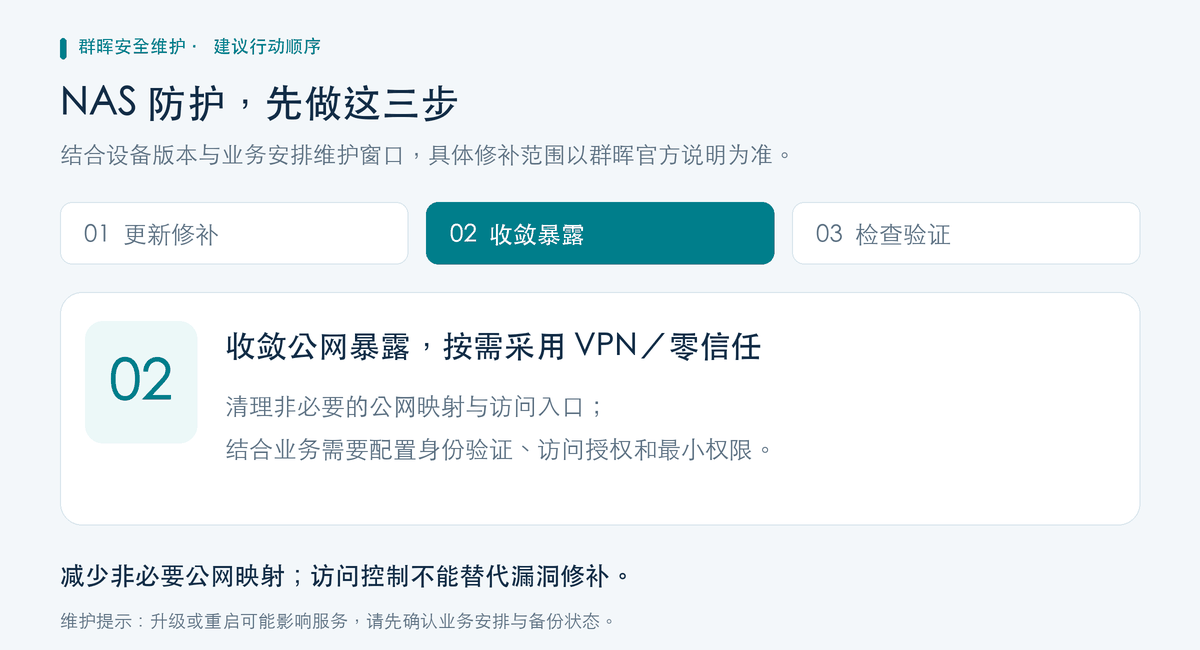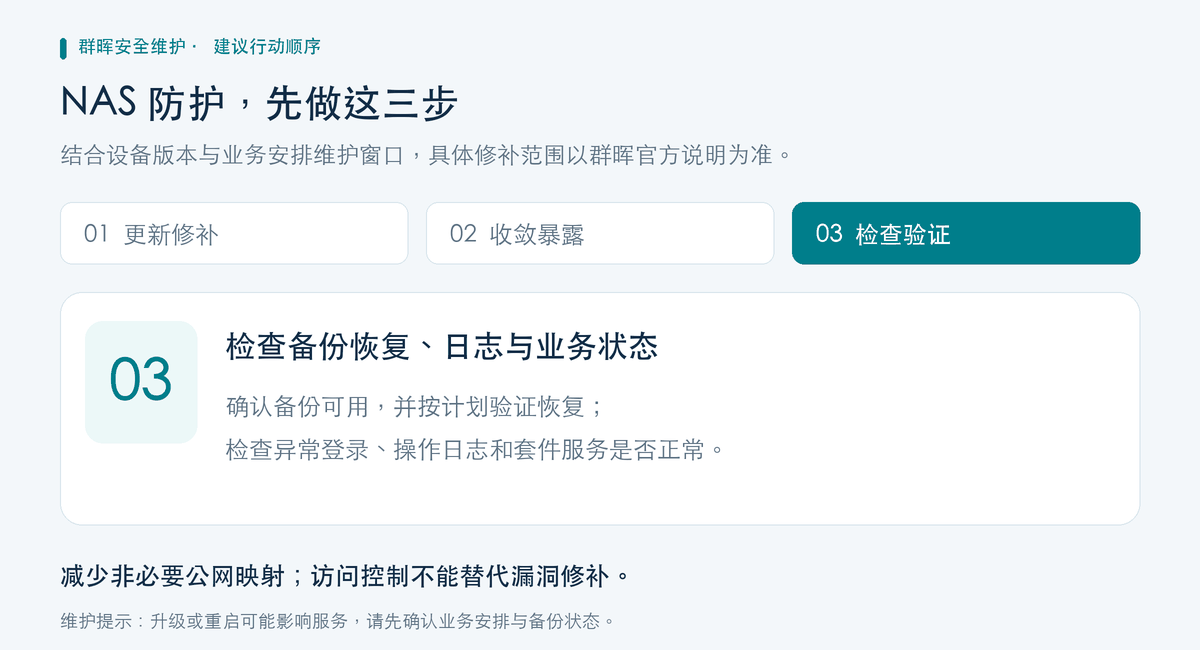
01|核对 DSM 与 PHP 套件,完成修补
- 先记录版本与依赖:在“控制面板 → 更新和还原”查看 DSM 完整版本,在“套件中心”核对 PHP 及相关应用的版本与运行状态。
- 安排维护窗口:更新前核查备份与恢复条件,确认应用兼容性,再按设备型号和官方说明更新 DSM、PHP 与相关套件。更新可能重启服务,请提前告知使用人员。
- 到套件中心执行更新:群晖已为 DSM 7.4、7.3,以及已停止支持的 DSM 7.2、7.1、7.0、6.2 提供相应 PHP 安全更新。不同 DSM 分支的包版本可能不同,以官方公告与该型号下载页面为准。
- 关注例外:Mail Station 需要通过套件中心手动更新;PHP 7.3 已结束生命周期,官方不提供本次修复,应评估应用依赖并迁移。早于 DSM 6.2 的系统,应依原厂建议暂时停用受影响套件,并规划升级至受支持版本。
- 更新后复核:记录完整包版本,检查套件是否正常启动,并验证文件访问、网站或邮件等实际业务。旧版 DSM 获得本次补丁,不代表恢复长期支持。
02|关闭非必要公网映射,规划安全远程访问
检查路由器、防火墙及 UPnP 自动映射,关闭不再需要的 NAS 管理与应用入口。必须保留的对外服务,应评估其必要性、访问范围和隔离措施。
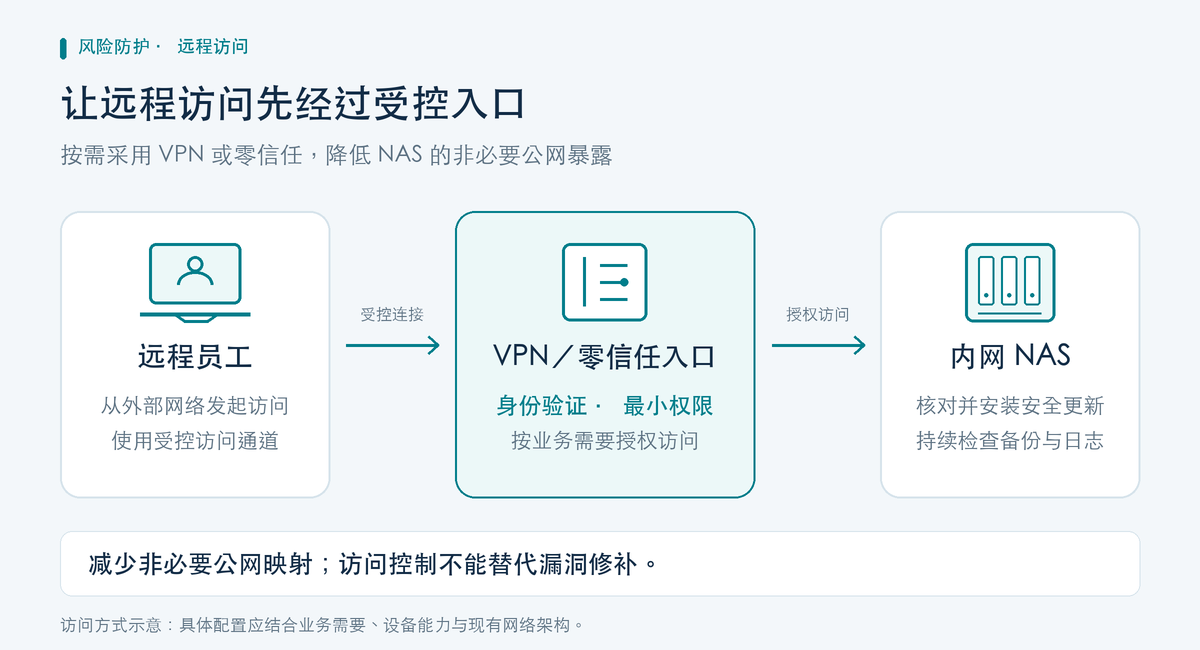
远程访问可采用 VPN 或零信任方案,配合多因素认证、独立账号、最小权限和访问日志。访问入口本身也需要更新与维护。收紧访问范围是补充措施,不能替代漏洞修补。
03|检查备份、日志与业务状态
- 核对备份任务、独立副本与恢复测试结果,避免仅依赖 NAS 本机上的单一副本。
- 检查异常登录、未知账号、异常进程及文件批量变更等迹象,保留必要日志。
- 如已出现文件异常加密、勒索提示或明显入侵迹象,应立即限制设备网络访问并保留现场,联系技术人员评估处置。
三、管理员快速自查清单
- 已盘点 DSM、PHP 和相关应用,并对照官方公告核实修复版本。
- 已手动检查 Mail Station 更新,处理无法修补的 PHP 7.3 依赖。
- 已关闭非必要端口映射,核查 UPnP 与其他公网入口。
- 已评估 VPN/零信任访问、身份验证与权限范围。
- 已验证业务恢复、备份可用性和安全日志。
需要协助?联系天剑评估防护方案
如果您不确定设备是否受影响,或暂时没有 VPN/零信任访问条件,可联系天剑协助进行版本与套件盘点、公网暴露核查、升级安排及安全访问方案评估。沟通时可准备设备型号、DSM 完整版本、套件清单和当前访问方式;请勿通过公开渠道发送密码或访问密钥。
联系天剑,咨询 NAS 安全防护
服务热线:400-0512-768
服务邮箱:support@sworditsys.com
官方信息与更新依据
公告与可用更新可能继续调整,请以群晖最新说明及对应型号的兼容性要求为准。本文图示用于解释防护思路,封面设备为概念示意。